Ce qu'il faut retenir
- Un agent de code n'est pas une autocomplétion améliorée. Claude Code, Codex ou Copilot lisent le dépôt, exécutent des commandes et modifient plusieurs fichiers : la compétence décisive devient cadrer, vérifier et relire.
- Le fichier de contexte du dépôt est le premier livrable d'équipe.
CLAUDE.mdouAGENTS.md: court, versionné, nourri par les erreurs réelles. Anthropic recommande de rester sous 200 lignes. - Du code qui compile n'est pas du code sûr. Veracode mesure plus de 95 % de code syntaxiquement correct, mais une faille connue introduite dans 45 % des tâches générées.
- Permissions et secrets se configurent avant le premier usage : règles d'interdiction, bac à sable, revue humaine obligatoire avant fusion.
- Le gain se mesure, il ne se ressent pas. Dans l'étude randomisée de METR publiée en 2025, des développeurs expérimentés mettaient 19 % de temps en plus avec l'IA tout en se croyant 20 % plus rapides.
Pourquoi une formation Claude Code pour des développeurs qui savent déjà coder ?
La question revient chaque fois qu'une équipe technique envisage une formation Claude Code : l'outil s'installe en une commande, se pilote en langage naturel, et beaucoup de développeurs l'ont déjà essayé seuls. Qu'y aurait-il à apprendre ?
Précisément ce que l'essai individuel n'apprend pas. Une équipe qui adopte un agent sur un dépôt partagé, avec du code en production, des secrets et une dette existante, doit décider comment elle travaille avec lui : qui rédige les instructions, quelles commandes l'agent lance seul, qui relit, comment on sait que c'est terminé, combien cela coûte et ce que cela rapporte.
Ces questions valent aussi pour Codex, Gemini CLI, Cursor ou GitHub Copilot : les outils diffèrent, mais les compétences à acquérir sont largement communes.
Autocomplétion ou agent de code : qu'est-ce qui change pour l'équipe ?
L'autocomplétion propose la suite d'une ligne ; le développeur la lit, l'accepte ou non, et reste l'auteur. Un agent reçoit une tâche, explore le dépôt, modifie plusieurs fichiers, lance les tests, lit les erreurs et recommence. La documentation d'Anthropic résume la bascule : le développeur décrit ce qu'il veut, l'agent détermine comment le construire.
| Autocomplétion | Agent de code | |
|---|---|---|
| Unité de travail | la ligne, la fonction | la tâche, le ticket |
| Ce que l'outil touche | le fichier ouvert | le dépôt, le terminal, parfois le réseau |
| Rôle du développeur | écrire et accepter | spécifier, vérifier, relire |
| Risque principal | une suggestion fausse acceptée | un changement plausible, étendu et non compris |
| Compétence décisive | la vigilance ligne à ligne | le cadrage et la revue de diff |
On n'enseigne donc pas une interface, mais une méthode de travail. C'est ce qui sépare une formation d'équipe d'une formation vibe coding au sens courant : accepter du code généré sans le lire convient à un prototype jetable, pas à un logiciel dont l'entreprise répond.
CLAUDE.md, AGENTS.md : que mettre dans le fichier de contexte du dépôt ?
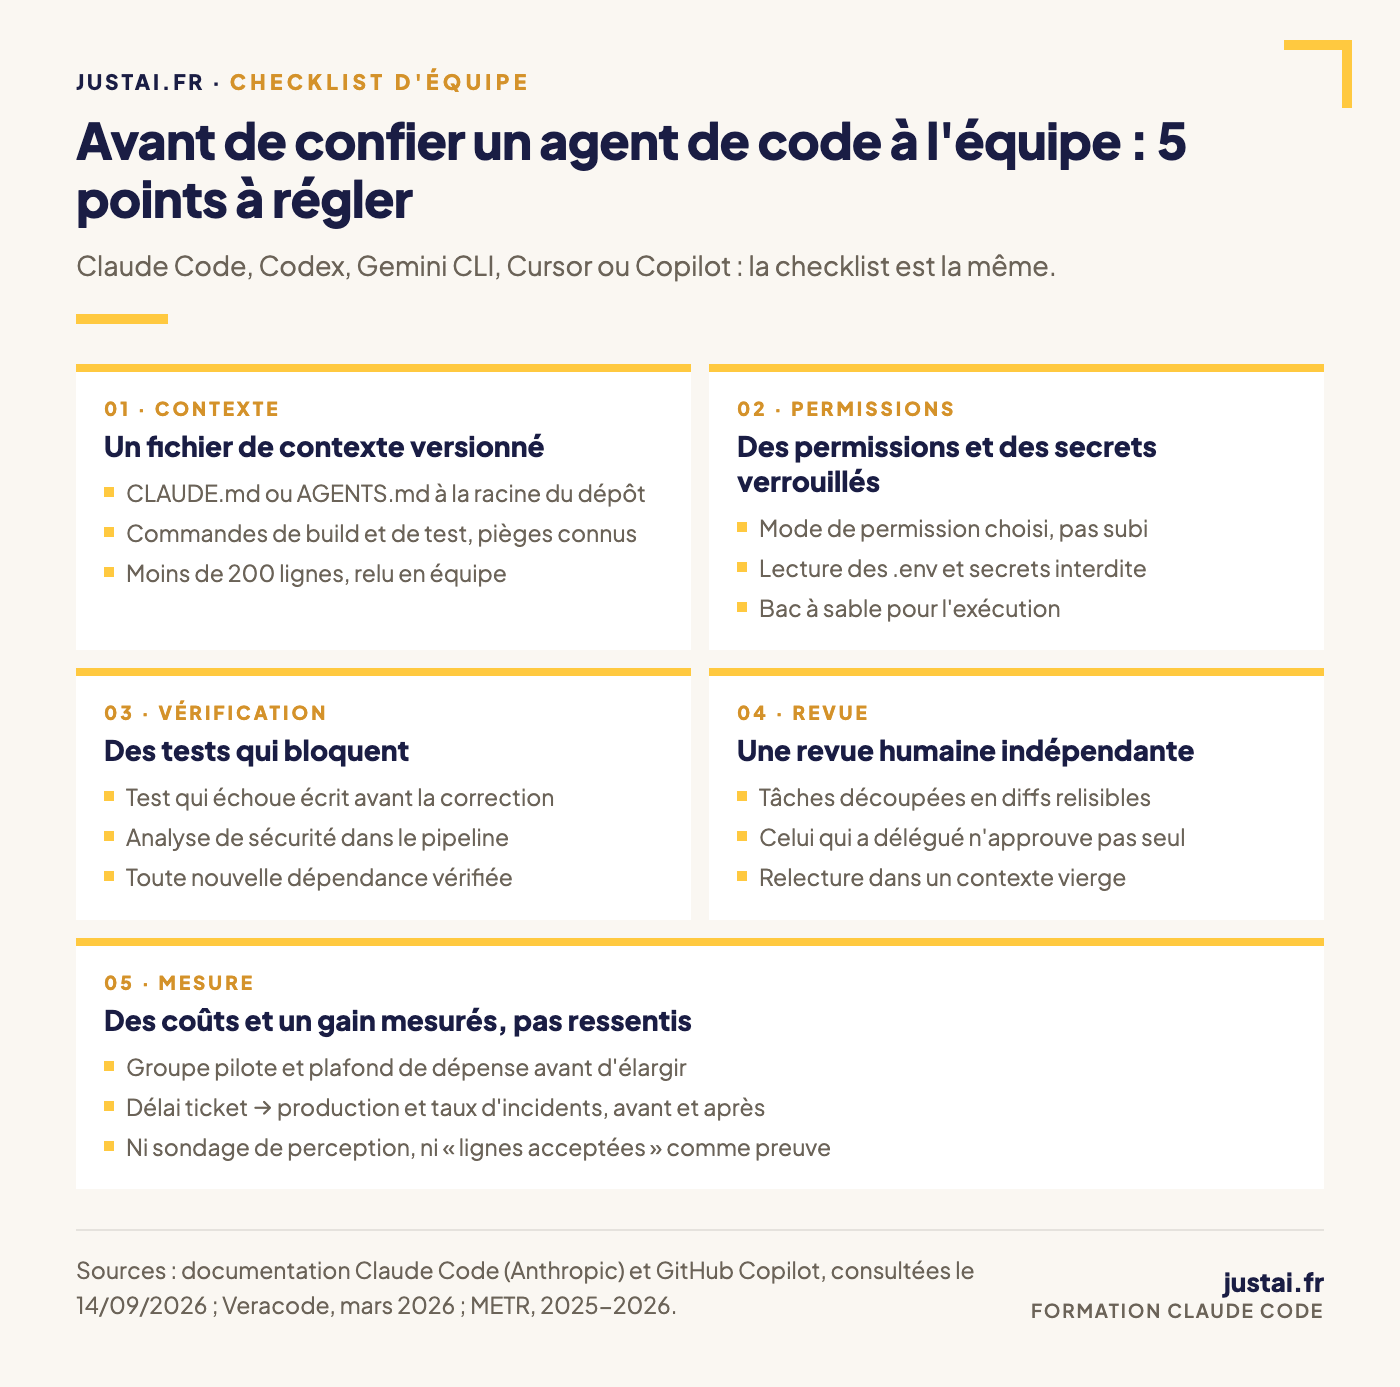
Chaque session démarre avec une fenêtre de contexte vierge. Le fichier de contexte, chargé au lancement, donne à l'agent ce qu'il ne peut pas deviner en lisant le code. C'est le premier atelier à mener : il oblige l'équipe à expliciter ses règles. Apporter ce contexte au modèle plutôt que l'entraîner rejoint l'arbitrage entre fine-tuning et RAG en entreprise.
Un nom de fichier par outil, un contenu commun
Claude Code lit CLAUDE.md, à la racine du projet, dans le dossier de l'utilisateur ou déployé par l'organisation. Codex lit AGENTS.md, format ouvert désormais confié à l'Agentic AI Foundation, sous l'égide de la Linux Foundation. Pour ses agents, GitHub Copilot accepte un ou plusieurs AGENTS.md, ou un CLAUDE.md ou GEMINI.md unique à la racine ; Gemini CLI lit GEMINI.md par défaut et se configure pour lire AGENTS.md.
Claude Code ne lisant pas AGENTS.md, Anthropic recommande de créer un CLAUDE.md qui l'importe avec la ligne @AGENTS.md. Une équipe multi-outils maintient ainsi une seule source d'instructions.
Ce qui y entre, ce qui n'y entre pas
On y écrit les commandes de build et de test, les conventions qui s'écartent des usages courants, les décisions d'architecture propres au projet et les pièges connus. Pas ce que l'agent déduit en lisant le code. Anthropic recommande de viser moins de 200 lignes : au-delà, le fichier consomme du contexte et les consignes sont moins bien suivies.
On ajoute une ligne quand l'agent refait la même erreur ou qu'une revue relève ce qu'il aurait dû savoir. Les règles de travail de l'équipe y ont aussi leur place : nommage des branches, conventions de pull request, étapes à respecter avant une mise en production.
Un point à marteler : ce fichier est un conseil, pas une barrière. Anthropic l'écrit explicitement. Ce qui doit se produire à chaque fois relève des hooks, scripts déclenchés à des moments précis, et des règles de permission.
Comment découper le travail et relire ce que produit l'agent ?
Explorer, planifier, puis coder
Le flux recommandé par Anthropic tient en quatre temps : explorer le code en mode plan, sans modification des sources ; faire produire un plan et l'amender ; laisser l'agent coder ; committer. Si le changement se décrit en une phrase, le plan est superflu ; s'il touche plusieurs fichiers ou du code mal connu, c'est là qu'il est le plus utile.
Le découpage est la compétence la plus sous-estimée : une tâche trop large produit un diff que personne ne relit vraiment. Il faut apprendre à écrire des tickets exécutables par un agent : fichiers concernés, cas limites, critère de réussite vérifiable, périmètre exclu.
La revue ne revient pas à celui qui a délégué
Anthropic décrit un schéma rédacteur-relecteur : une seconde session, qui n'a pas écrit le code, le relit sans le biais de l'auteur. GitHub va plus loin pour l'agent cloud de Copilot : ses pull requests doivent être relues et fusionnées par un humain, et la personne qui les a demandées ne peut pas les approuver. Le principe se transpose à n'importe quel outil.
Pourquoi les tests conditionnent l'autonomie de l'agent
La documentation de Claude Code le dit sans détour : l'agent s'arrête quand le travail a l'air terminé. Sans vérification exécutable, le développeur redevient la boucle de contrôle ; avec des tests, un build ou un linter, l'agent itère jusqu'à ce que la vérification passe.
D'où trois habitudes : faire écrire le test qui échoue avant la correction, exiger la sortie des tests plutôt qu'une affirmation de succès, confier à un hook ce qui ne doit jamais passer.
Un test fonctionnel ne prouve pas la sécurité. Dans sa mise à jour de mars 2026, Veracode, qui a testé plus de 150 modèles depuis le début de ses mesures, constate que le code généré est syntaxiquement correct dans plus de 95 % des cas, mais qu'une faille connue est introduite dans 45 % des tâches lorsqu'aucune consigne de sécurité n'est donnée. Le test porte sur quatre familles de failles (injection SQL, cross-site scripting, injection de logs, algorithmes cryptographiques non sûrs), et ce taux n'a quasiment pas bougé en deux ans. L'analyse de sécurité du code a sa place dans le pipeline, au même titre que les tests.
Secrets, permissions, dépendances : comment sécuriser un agent de code ?
Choisir le mode de permission avant le premier usage
En mode manuel, Claude Code lit librement le répertoire de travail mais demande une approbation avant de modifier un fichier ou d'exécuter une commande autre qu'en lecture seule. Sur les offres Pro, Max et Team, le mode de départ en terminal et dans VS Code est le mode automatique, où un modèle classificateur examine les actions à la place du développeur et bloque celles qu'il juge risquées. Le mode bypassPermissions, qui supprime les demandes, est réservé par Anthropic aux environnements isolés, et une organisation peut désactiver ces modes par des paramètres gérés, non contournables depuis un poste.
Pour les secrets, une règle d'interdiction comme Read(./.env) empêche l'agent de lire le fichier avec ses outils, mais la documentation prévient qu'elle ne couvre pas un script qui l'ouvrirait lui-même : seul le bac à sable (sandbox) isole au niveau du système. La règle la plus robuste reste qu'un secret n'a rien à faire là où un agent peut le lire.
Contenus non fiables et dépendances inventées
Un ticket, une page web ou une réponse d'API peut contenir des instructions malveillantes : c'est l'injection de prompt. Anthropic recommande de relire les commandes proposées et d'isoler dans des machines virtuelles les tâches exposées au web ; GitHub filtre les caractères cachés et les commentaires HTML avant de transmettre un ticket à son agent.
Autre risque : les paquets inventés. Une étude présentée à USENIX Security 2025, sur 576 000 échantillons de code Python et JavaScript produits par 16 modèles, mesure une part moyenne de paquets inexistants d'au moins 5,2 % pour les modèles commerciaux et de 21,7 % pour les modèles open source. Il suffit à un attaquant de publier un paquet sous l'un de ces noms. Toute dépendance ajoutée par un agent se vérifie avant installation.
Combien coûte un agent de code pour une équipe de développement ?
Selon la documentation d'Anthropic consultée le 14 septembre 2026, le coût moyen constaté dans les déploiements en entreprise tourne autour de 13 $ par développeur et par jour d'activité et de 150 à 250 $ par développeur et par mois, et reste sous 30 $ par jour d'activité pour 90 % des utilisateurs. Ces montants s'entendent en consommation d'API ; pour les abonnements (Pro, Max, Team, Enterprise), Anthropic renvoie à sa grille tarifaire. Ils varient fortement selon le modèle, la taille du code et les usages ; Anthropic conseille de commencer par un groupe pilote pour établir une référence.
Trois leviers s'enseignent : vider le contexte entre deux tâches sans rapport, car une session longue renvoie tout l'historique à chaque requête ; choisir le modèle selon la tâche ; écrire des demandes précises. Selon l'offre, la console d'administration ou celle du fournisseur cloud permet aussi de plafonner la dépense, jusqu'au niveau du groupe ou de l'utilisateur sur les offres Team et Enterprise.
Comment mesurer le gain réel d'un agent de code ?
En juillet 2025, METR a publié un essai randomisé portant sur 16 développeurs open source expérimentés et 246 tâches réelles. Avec l'IA, les tâches ont pris 19 % de temps en plus, alors que les développeurs espéraient gagner 24 % et croyaient encore, après coup, avoir gagné 20 %. METR se garde de généraliser ce résultat à la plupart des développeurs.
En février 2026, sur une nouvelle expérience lancée en août 2025, METR estime une baisse du temps de réalisation de 18 % pour les développeurs revenus de la première étude (intervalle de confiance de −38 % à +9 %) et de 4 % pour les nouveaux (de −15 % à +9 %). Les deux intervalles incluent l'absence d'effet, et METR juge lui-même ce signal peu fiable : de plus en plus de développeurs refusaient de participer pour ne pas travailler sans IA, et 30 à 50 % des développeurs interrogés écartaient des tâches qu'ils ne voulaient pas faire sans elle. Selon METR, ces biais font probablement de ces chiffres une borne basse du gain réel.
Deux leçons pour une PME. La perception n'est pas une mesure : un sondage interne ne dira pas si l'équipe va plus vite. Le volume non plus : les lignes acceptées des tableaux de bord mesurent l'usage, pas la valeur. Mesurez avant et après ce qui compte déjà : délai entre ticket et mise en production, part des changements qui provoquent un incident, temps de revue, code retravaillé dans les semaines suivantes.
Quel programme pour une formation de 2 jours ?
Formation GitHub Copilot, formation Cursor ou formation Claude Code : le socle est le même, seuls les exercices changent. Notre formation « Coder avec de l'IA » (2 jours, 14 heures, niveau intermédiaire, en présentiel ou à distance, prérequis : une expérience en développement informatique) couvre cinq modules : enjeux de l'IA en développement, génération de code assistée, outils IA pour développeurs, débogage et optimisation, sécurité et bonnes pratiques. Un découpage type :
| Demi-journée | Contenu | Livrable pour l'équipe |
|---|---|---|
| Jour 1, matin | Enjeux ; ce qui change avec un agent ; mise en place sur le dépôt de l'équipe | premier fichier de contexte |
| Jour 1, après-midi | Génération assistée : explorer, planifier, découper, tester d'abord | tickets réécrits pour l'agent |
| Jour 2, matin | Outils du marché ; débogage et refactoring sous tests | corrections réelles, relues |
| Jour 2, après-midi | Sécurité : permissions, secrets, dépendances ; coûts ; indicateurs | configuration partagée et charte d'usage |
En intra, le programme s'adapte à l'outil retenu par l'équipe, Claude Code compris, et les exercices portent sur son propre code. Le tarif catalogue est de 3 000 € HT en intra et de 1 000 € HT en inter. Le programme détaillé module par module figure sur la page de notre formation Claude Code pour développeurs.
Quel impact concret pour une PME ou une ETI ?
Dans une PME, l'accès aux outils n'est pas le problème : un abonnement suffit. Le problème est que chacun s'en serve à sa manière, avec ses propres réglages et critères de fin. Une formation commune produit surtout des conventions partagées : fichier de contexte, configuration versionnée, règle de revue, indicateurs.
Nous en parlons en utilisateurs, pas seulement en formateurs. Dans notre offre de développement logiciel sur mesure, qui met un logiciel métier en production en 4 semaines, le code est généré par l'IA, puis orchestré, relu et validé par nos ingénieurs et docteurs en IA. Ce sont ces pratiques qui rendent ce rythme tenable : sans tests, sans revue et sans fichier de contexte à jour, la vitesse de génération se transforme en dette.
Viennent ensuite la connexion des agents aux outils internes par le protocole MCP et l'orchestration d'agents en parallèle, dont Spotify a publié un exemple avec Xirp. Au-delà du code, former les équipes aux agents IA qui automatisent des processus suppose la même discipline de tests et de validation humaine. Le catalogue complet est sur notre page formations.
Les limites : ce qu'une formation ne règle pas
La dette générée. Un agent produit vite du code qui fonctionne, et tout aussi vite des duplications et des contournements. La formation apprend à les repérer ; elle ne dispense pas de la revue, qui devient le vrai goulot.
Le code que personne ne comprend. Une équipe qui fusionne ce qu'elle n'a pas compris ne saura pas le déboguer en urgence. C'est un risque de compétences à surveiller, en particulier chez les profils juniors, et aucune règle de permission ne le traite.
La dépendance à un fournisseur. Claude Code est conçu autour des modèles Claude d'Anthropic, servis directement ou via Amazon Bedrock, Google Cloud et Microsoft Foundry, et les habitudes prises ont un coût de sortie. Des formats ouverts comme AGENTS.md, des tests indépendants de l'outil et une vraie réflexion sur la confidentialité du code, au cœur de notre approche de la souveraineté, réduisent ce risque sans le supprimer.
La mesure elle-même. Si METR peine à isoler l'effet d'un outil, une PME n'obtiendra pas un chiffre scientifique. Elle peut obtenir une tendance honnête, à condition de mesurer avant de déployer.
Conclusion : former au rôle de superviseur, pas à un outil
Les agents de code déplacent le travail du développeur vers le cadrage, la vérification et la revue. Une équipe qui n'a pas appris ce déplacement obtient du code plus vite, pas forcément un meilleur logiciel, et peut se croire plus rapide sans l'être.
Une formation Claude Code, Copilot ou Cursor se juge donc à ce qu'elle laisse dans le dépôt : un fichier de contexte, des permissions configurées, des tests qui bloquent, une règle de revue et des indicateurs mesurés avant et après. Les outils changeront encore ; ces pratiques resteront.
Lire aussi : Claude Code vs Hermes vs Opencode : lequel choisir en 2026 ?
Sources
- Anthropic — Claude Code Docs, « How Claude remembers your project » (CLAUDE.md, import d'AGENTS.md, 200 lignes ; consultée le 14 septembre 2026)
- Anthropic — Claude Code Docs, « Best practices for Claude Code », « Configure permissions » et « Security » (consultées le 14 septembre 2026)
- Anthropic — Claude Code Docs, « Manage costs effectively » (coûts moyens par développeur ; consultée le 14 septembre 2026)
- GitHub Docs — Risks and mitigations for GitHub Copilot cloud agent et Adding repository custom instructions (consultées le 14 septembre 2026)
- OpenAI — Custom instructions with AGENTS.md, Gemini CLI — Provide context with GEMINI.md files et Linux Foundation — Formation of the Agentic AI Foundation (9 décembre 2025 ; documentations consultées le 14 septembre 2026)
- METR — Measuring the Impact of Early-2025 AI on Experienced Open-Source Developer Productivity (10 juillet 2025) et We are Changing our Developer Productivity Experiment Design (24 février 2026)
- Veracode — Spring 2026 GenAI Code Security Update (24 mars 2026)
- Spracklen et al., USENIX Security 2025 — We Have a Package for You! A Comprehensive Analysis of Package Hallucinations by Code Generating LLMs (arXiv, version du 2 mars 2025)
Vos développeurs utilisent déjà des agents de code, chacun avec ses propres réglages ? Vous ne savez pas si le gain est réel, ni ce que l'agent a le droit de lire ? Parlons-en — nous construisons une formation intra sur votre dépôt et l'outil que vous avez retenu, et nous vous montrons comment ces pratiques nous permettent de mettre un logiciel métier en production en 4 semaines.