Ce qu'il faut retenir
- Le Cloud Act ne regarde pas l'adresse du datacenter. Depuis mars 2018, un fournisseur qui relève de la juridiction américaine doit communiquer, sur réquisition légale, les données qu'il a en sa possession ou sous son contrôle, où qu'elles soient stockées.
- Ce n'est pas un accès libre : pour le contenu des données, il faut un mandat validé par un juge, dans une enquête pénale, et le fournisseur peut contester. Mais c'est un juge américain qui arbitre le conflit avec le droit européen.
- Un tenant Azure, AWS ou Google Cloud hébergé en France reste exposé, parce que l'opérateur l'est. Sous serment devant le Sénat, en juin 2025, Microsoft France a déclaré ne pas pouvoir garantir que des données ne seraient jamais transmises aux autorités américaines sans l'accord des autorités françaises.
- SecNumCloud est le référentiel français qui traite la question de front : capital majoritairement européen, sous-traitants sans accès technique aux données, administration depuis l'Union. Une offre « de confiance » en cours de qualification n'est pas une offre qualifiée.
- Pour l'IA, l'hébergement ne suffit plus : un modèle lit vos données en clair pour les traiter, donc celui qui opère l'inférence compte autant que celui qui stocke. La fin des frais de changement de fournisseur cloud, le 12 janvier 2027, ouvre une fenêtre pour un plan de réversibilité.
« Nos données sont hébergées en France. » La phrase rassure les comités de direction et clôt souvent la discussion sur la souveraineté. Elle répond pourtant à une seule question, celle de l'emplacement des serveurs, alors que le Cloud Act en pose une autre : qui contrôle l'opérateur ? Pour des données hébergées en France chez un fournisseur soumis au droit américain, cette seconde question change la réponse.
Que dit vraiment le Cloud Act ?
Le CLOUD Act (Clarifying Lawful Overseas Use of Data Act) a été adopté par le Congrès américain en mars 2018. Il répond à une affaire : en 2016, une cour d'appel fédérale avait donné raison à Microsoft, qui refusait de remettre aux enquêteurs, malgré un mandat, des courriels stockés sur un serveur en Irlande. L'affaire était pendante devant la Cour suprême quand le Congrès a tranché par la loi.
Le principe est simple. Un fournisseur de services de communication électronique ou de stockage à distance doit communiquer les données de ses clients qui se trouvent en sa possession, sous sa garde ou sous son contrôle, qu'elles soient situées aux États-Unis ou ailleurs. Selon le ministère américain de la Justice, cela couvre notamment les messageries et le stockage cloud, et deux précisions s'imposent :
- Pas seulement les sociétés américaines : toute entreprise relevant de la juridiction des États-Unis est concernée, ce qui s'apprécie au cas par cas.
- Une filiale étrangère n'est pas automatiquement à l'abri : le contrôle exercé par la maison mère sur les données de sa filiale est une question de fait.
Les garde-fous existent
Le Cloud Act n'ouvre pas pour autant un accès discrétionnaire. Il n'a créé ni nouveau type de mandat, ni pouvoir de collecte en masse. Pour obtenir le contenu d'un compte, les enquêteurs doivent convaincre un juge indépendant d'une « cause probable », dans une enquête pénale, et le ministère recommande de s'adresser d'abord à l'entreprise cliente quand c'est possible. Le fournisseur peut prévenir son client, sauf ordonnance de non-divulgation. Enfin, la loi ne crée aucune obligation de déchiffrer : un fournisseur qui ne détient pas les clés ne livre que des données illisibles.
Mais la contestation se joue aux États-Unis
Le texte organise des accords exécutifs bilatéraux qui lèvent les obstacles juridiques entre pays partenaires. Pour ces pays, le fournisseur peut demander à un tribunal américain d'annuler un mandat qui l'exposerait à violer leur droit. Le ministère américain de la Justice recense des accords avec le Royaume-Uni et l'Australie ; les négociations avec l'Union européenne ont repris en 2023. En l'absence d'accord, quand l'exécution d'un mandat heurte le droit d'un autre pays, ce sont les tribunaux américains qui mettent en balance les intérêts des deux États. Dans les deux cas, le fournisseur peut contester ; la décision appartient à un juge américain.
Données hébergées en France : pourquoi l'opérateur compte plus que le datacenter
Si le critère est le contrôle, un tenant Azure, AWS ou Google Cloud ouvert dans une région française reste dans le champ : l'opérateur relève du droit américain et peut techniquement produire les données.
Le 10 juin 2025, devant la commission d'enquête du Sénat sur la commande publique, le directeur des affaires publiques et juridiques de Microsoft France a été interrogé sous serment : pouvait-il garantir que des données de citoyens français confiées à Microsoft via la centrale d'achat public ne seraient jamais transmises sur injonction américaine sans l'accord explicite des autorités françaises ? Sa réponse : « Non, je ne peux pas le garantir », en ajoutant que cela ne s'était « encore jamais produit ». Plus tôt, il avait expliqué que Microsoft rejette les demandes infondées ; interrogé sur une injonction fondée en droit, il avait répondu : « Lorsque nous sommes obligés de les donner, nous les donnons. »
Ce témoignage ne dit pas que vos données sont consultées. Il dit qu'aucun engagement contractuel ne l'emporte sur une injonction valide du droit américain.
Le fournisseur pris entre deux droits
Côté européen, le Data Act (règlement (UE) 2023/2854), qui encadre aussi l'accès aux données des produits connectés, oblige les fournisseurs de services de traitement de données à prendre les mesures techniques, organisationnelles et juridiques adéquates pour empêcher l'accès des autorités de pays tiers aux données non personnelles détenues dans l'Union, lorsque cet accès risque de contredire le droit européen ou national (article 32). Une décision étrangère n'y est reconnue que si elle repose sur un accord international, comme un traité d'entraide judiciaire. À défaut, le transfert reste possible sous conditions, notamment si le fournisseur peut faire examiner son objection par un juge du pays tiers.
Un fournisseur américain visé par un mandat sur des données stockées en France peut donc se retrouver pris entre deux droits. Les données en jeu, elles, sont les vôtres.
Le Data Privacy Framework protège-t-il du Cloud Act ?
Non, et la confusion est fréquente. Le Data Privacy Framework est une décision d'adéquation : il permet de transférer des données personnelles vers des organisations américaines qui y adhèrent. Il ne règle pas l'accès des autorités américaines, dans une enquête pénale, à des données restées en Europe. Le renseignement extérieur, encadré notamment par la section 702 du FISA, relève encore d'un autre régime.
Adoptée le 10 juillet 2023, la décision succède à deux décisions d'adéquation invalidées par la Cour de justice de l'Union européenne, en 2015 et en 2020 (arrêts Schrems I et II). Le 3 septembre 2025, le Tribunal de l'Union a rejeté un recours en annulation, en jugeant qu'à la date de son adoption, les États-Unis assuraient un niveau de protection adéquat ; le requérant a formé un pourvoi, toujours pendant devant la Cour de justice (affaire C-703/25 P). Et le 29 juin 2026, la Cour suprême américaine a jugé que le président pouvait révoquer les membres de la Federal Trade Commission ; le 31 juillet 2026, le Comité européen de la protection des données (CEPD) a demandé à la Commission d'examiner si cet arrêt affecte le cadre, dont la décision mentionne explicitement l'indépendance de cette autorité.
Le cadre est valide aujourd'hui, mais sa solidité dépend d'un pourvoi en cours et de choix institutionnels américains sur lesquels une PME n'a aucune prise.
SecNumCloud, cloud souverain : qu'est-ce qui protège vraiment ?
Le marché emploie « cloud souverain » pour des offres très différentes. En France, le repère opposable est la qualification SecNumCloud de l'ANSSI, dont la version 3.2, du 8 mars 2022, toujours en vigueur, a intégré des critères de protection vis-à-vis du droit extra-européen, qui s'ajoutent aux exigences de localisation :
- siège, administration centrale et principal établissement du prestataire dans l'Union européenne ;
- capital et droits de vote détenus au plus à 24 % individuellement et 39 % collectivement par des entités non européennes, sans droit de veto ni droit de désigner la majorité des organes de direction ;
- aucune société tierce non européenne, sous-traitant compris, ne doit avoir la possibilité technique d'obtenir les données du client, ni les données techniques (journaux, annuaire, identités des administrateurs) ;
- au titre de la localisation : données stockées et traitées dans l'Union, administration et supervision du service depuis l'Union.
Ce n'est pas la géographie qui protège, c'est la structure de contrôle. Nous avions détaillé les autres dimensions de la souveraineté (modèle, données, contrats) dans notre analyse de l'IA souveraine en France.
Les offres « de confiance » en partenariat
Deux offres associent une technologie américaine et un opérateur français. On les cite souvent ensemble ; leur statut diffère.
- S3NS, filiale de Thales en partenariat avec Google Cloud, a annoncé le 17 décembre 2025 la qualification SecNumCloud 3.2 de son offre PREMI3NS, qui intègre des services IaaS, CaaS et PaaS de Google Cloud. L'offre est opérée exclusivement par des collaborateurs de S3NS dans des datacenters en France, et les mises à jour passent par une zone de quarantaine avant validation.
- Bleu, créée par Capgemini et Orange, propose les technologies cloud de Microsoft dans un cadre français. En septembre 2026, son offre figure sur la liste de l'ANSSI des prestataires en cours de qualification SecNumCloud. Devant le Sénat, Microsoft France a confirmé ne pas être au capital de Bleu.
Dans un appel d'offres ou une analyse de risques, « en cours de qualification » et « qualifiée » ne sont pas interchangeables. Et même qualifiée, une offre sous licence garde une dépendance à la continuité des mises à jour : ce n'est plus une question de Cloud Act, mais de réversibilité.
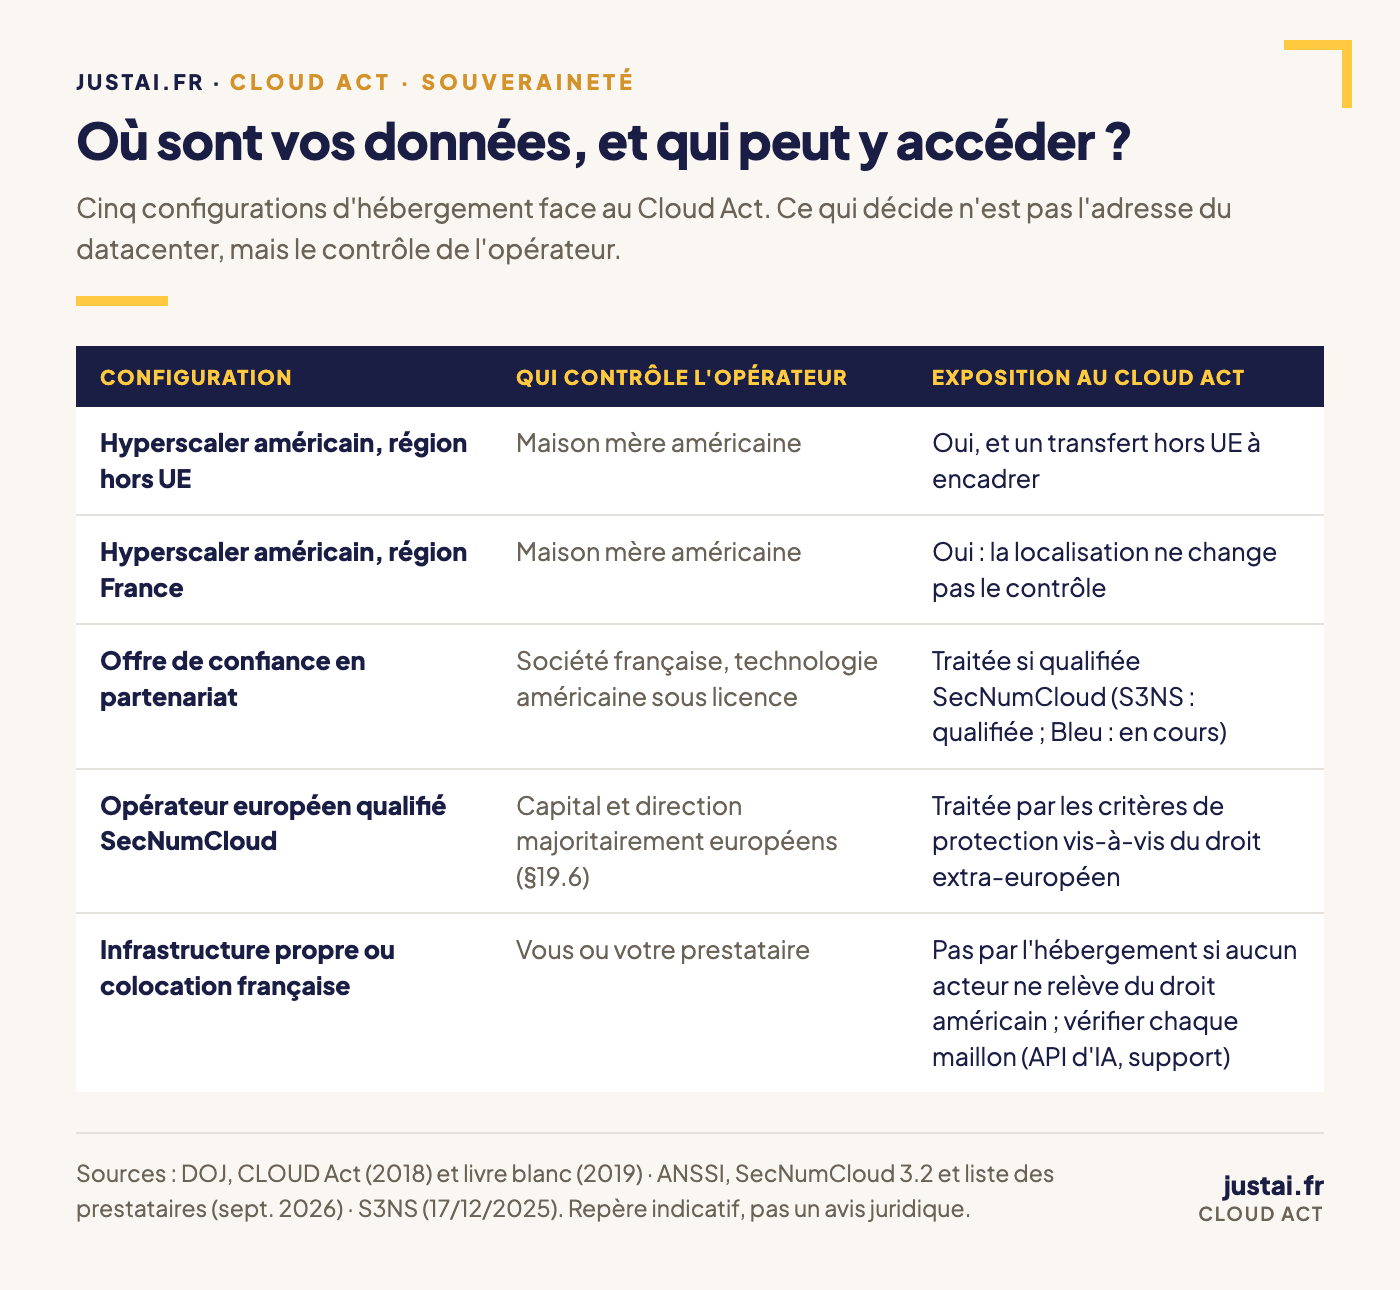
| Configuration | Qui contrôle l'opérateur ? | Exposition au Cloud Act |
|---|---|---|
| Hyperscaler américain, région hors UE | Maison mère américaine | Oui, plus un transfert hors UE |
| Hyperscaler américain, région France | Maison mère américaine | Oui : la localisation ne change pas le contrôle |
| Offre de confiance en partenariat | Société française, technologie américaine sous licence | Traitée si l'offre est qualifiée SecNumCloud |
| Opérateur européen qualifié SecNumCloud | Capital et direction majoritairement européens | Traitée par les critères du référentiel |
| Infrastructure propre ou colocation française | Vous ou votre prestataire | Pas par l'hébergement si aucun acteur ne relève du droit américain ; à vérifier sur chaque maillon (API d'IA, support) |
Pourquoi une IA souveraine va plus loin que le cloud souverain
Un cloud souverain protège le stockage et le calcul. Un usage d'IA générative ajoute trois maillons.
Le modèle appelé. Des documents stockés sur un cloud qualifié, puis envoyés à l'API d'un éditeur américain pour être résumés, repassent sous le contrôle d'un fournisseur soumis au Cloud Act. L'hébergement a protégé les données au repos, pas leur usage.
Les données d'inférence. Pour répondre, un modèle doit lire la question et les documents en clair. Le chiffrement avec des clés conservées par le client protège le stockage ; au moment du traitement, sauf recours à l'informatique confidentielle (confidential computing), celui qui opère l'inférence peut techniquement accéder aux données. Requêtes, pièces jointes et journaux forment un patrimoine sensible à part entière.
Le modèle lui-même. Un modèle propriétaire peut être modifié ou retiré par son éditeur ; un modèle open-weight déployé sur une infrastructure maîtrisée reste disponible et auditable.
C'est le choix que nous avons fait chez JustAI. Nous opérons nos propres serveurs GPU, en colocation en France chez un acteur français, et servons nos propres API : dans nos déploiements souverains, aucune requête ne part vers ChatGPT, Claude ou Gemini. Nous déployons des modèles open-weight que nous finetunons et alignons sur les règles de chaque client. Les API américaines gardent leur place pour des usages sans enjeu de confidentialité. L'architecture est détaillée sur notre page IA souveraine.
Quel impact concret pour une PME ou une ETI ?
Le Cloud Act ne justifie ni la panique, ni un déménagement général. Il justifie une décision documentée, usage par usage.
- Cartographier la chaîne réelle. Pour chaque application : où sont les données, qui opère l'hébergement, quel SaaS les traite, quelle API d'IA les reçoit, d'où intervient le support.
- Classer les données par sensibilité. Trois critères suffisent pour commencer : la contrainte réglementaire (santé, défense, données personnelles sensibles), la valeur concurrentielle (R&D, chiffrages, savoir-faire) et les exigences de vos donneurs d'ordres.
- Affecter chaque classe à une configuration. Les usages courants peuvent rester chez un hyperscaler ; les données sensibles relèvent d'un opérateur qualifié ou d'une infrastructure non soumise au droit américain. Pour l'IA, le même classement décide si un usage peut passer par une API américaine, comme nous l'avons montré pour ChatGPT en entreprise et pour les offres Claude et la localisation de leurs données.
- Préparer la réversibilité. Le Data Act, applicable depuis le 12 septembre 2025, impose aux contrats cloud un préavis de changement de fournisseur de deux mois au plus, une période de transition de trente jours au plus (sauf impossibilité technique motivée) et au moins trente jours pour récupérer ses données. À compter du 12 janvier 2027, les fournisseurs ne pourront plus facturer de frais de changement de fournisseur, hors services conçus sur mesure pour un client ; d'ici là, ces frais ne peuvent dépasser les coûts directement liés au changement. Un plan de sortie écrit cet automne se négocie mieux qu'une migration subie.
Ce classement est au cœur de notre diagnostic data & IA, qui aboutit à un portefeuille de cas d'usage priorisé et à une feuille de route chiffrée.
Les limites de cette analyse
- Ce n'est pas un avis juridique. L'assujettissement d'un fournisseur ou d'une filiale au droit américain s'apprécie au cas par cas ; un contrat sensible mérite l'analyse d'un avocat.
- Une possibilité juridique n'est pas une fréquence. Microsoft affirme qu'aucune entreprise européenne cliente n'a été concernée ; ses rapports de transparence sont déclaratifs, a relevé le président de la commission, mais rien ne permet d'affirmer le contraire. Le risque se documente, il ne se dramatise pas.
- Souverain ne veut pas dire sécurisé. Un opérateur non soumis au Cloud Act peut être mal protégé, et une infrastructure maîtrisée déplace vers vous ou votre prestataire l'exploitation, les sauvegardes et les correctifs.
- Le cadre bouge. Le Data Privacy Framework est contesté devant la Cour de justice et questionné par le CEPD, et un accord entre l'Union et les États-Unis sur la preuve électronique modifierait les voies d'accès. Ce qui est vrai en septembre 2026 sera à revérifier.
Conclusion : la bonne question n'est pas « où », mais « qui »
Héberger ses données en France reste une bonne pratique, mais cela ne répond pas à la question du Cloud Act, qui porte sur la chaîne de contrôle : qui opère le service, qui peut produire la donnée, qui traite la requête envoyée au modèle.
Pour la plupart des usages d'une PME, un hyperscaler américain reste un choix rationnel. Pour les données qui portent votre avance, vos obligations réglementaires ou la confiance de vos donneurs d'ordres, la réponse passe par un opérateur qualifié ou une infrastructure maîtrisée et, dès qu'un modèle entre en jeu, par une inférence que vous contrôlez. L'échéance du 12 janvier 2027 fournit le calendrier pour trancher sans subir.
Lire aussi : Microsoft Copilot ou IA souveraine : que choisir pour vos données d'entreprise ?
Sources
- Département de la Justice des États-Unis — CLOUD Act Resources : texte de la loi, livre blanc et foire aux questions, accords exécutifs (loi de mars 2018 ; livre blanc d'avril 2019)
- Sénat — Commission d'enquête sur la commande publique, audition de Microsoft France (10 juin 2025)
- ANSSI — Prestataires de services d'informatique en nuage (SecNumCloud), référentiel d'exigences version 3.2 (8 mars 2022)
- S3NS — S3NS annonce la qualification SecNumCloud de son offre Cloud de Confiance PREMI3NS (17 décembre 2025)
- ANSSI — Prestataires de services d'informatique en nuage (SecNumCloud) : prestataires qualifiés et en cours de qualification (consulté le 14 septembre 2026)
- EUR-Lex — Règlement (UE) 2023/2854 sur les données (Data Act), articles 25, 29, 31, 32 et 50 (13 décembre 2023)
- Cour de justice de l'Union européenne — communiqué de presse n° 106/25, arrêt du Tribunal Latombe / Commission (T-553/23) (3 septembre 2025)
- Cour de justice de l'Union européenne — fiche de l'affaire C-703/25 P, Latombe / Commission (pourvoi formé le 31 octobre 2025, pendante) (consultée le 14 septembre 2026)
- Comité européen de la protection des données — lettre à la Commission européenne sur l'arrêt Trump v. Slaughter de la Cour suprême des États-Unis (31 juillet 2026)
Savez-vous quel maillon de votre chaîne applicative relève du droit américain : l'hébergeur, le SaaS, l'API d'IA ou le support ? Vos donneurs d'ordres commencent-ils à vous poser la question ? Parlons-en — nous vous aidons à classer vos usages par sensibilité et à déployer une IA souveraine là où elle se justifie.